Kiedy firma słyszy o integracji sztucznej inteligencji z systemem ERP, zwykle pojawiają się dwa skrajne scenariusze. Pierwszy to euforia: „AI samo zrobi porządek w CRM, utworzy klientów i zamknie transakcje”. Drugi to strach: „Model językowy dostanie dostęp do naszej bazy, wyniesie tajemnicę handlową albo przypadkiem usunie połowę umów”.
W rzeczywistości nowoczesny agent AI w systemie firmowym (na przykładzie architektury Odoo 20 w połączeniu z Gemini) to nie „chatbot z kluczami do bazy danych”. To wyraźnie odizolowany potok, w którym model językowy pełni rolę tłumacza z języka ludzkiego na język ustrukturyzowanych poleceń, a wszystkie rzeczywiste działania kontroluje samo ERP.
Poniżej omawiam część tej architektury: drogę jednego zapytania od wiadomości na czacie do utworzenia rekordu w bazie oraz system bezpieczeństwa, który działa za kulisami.
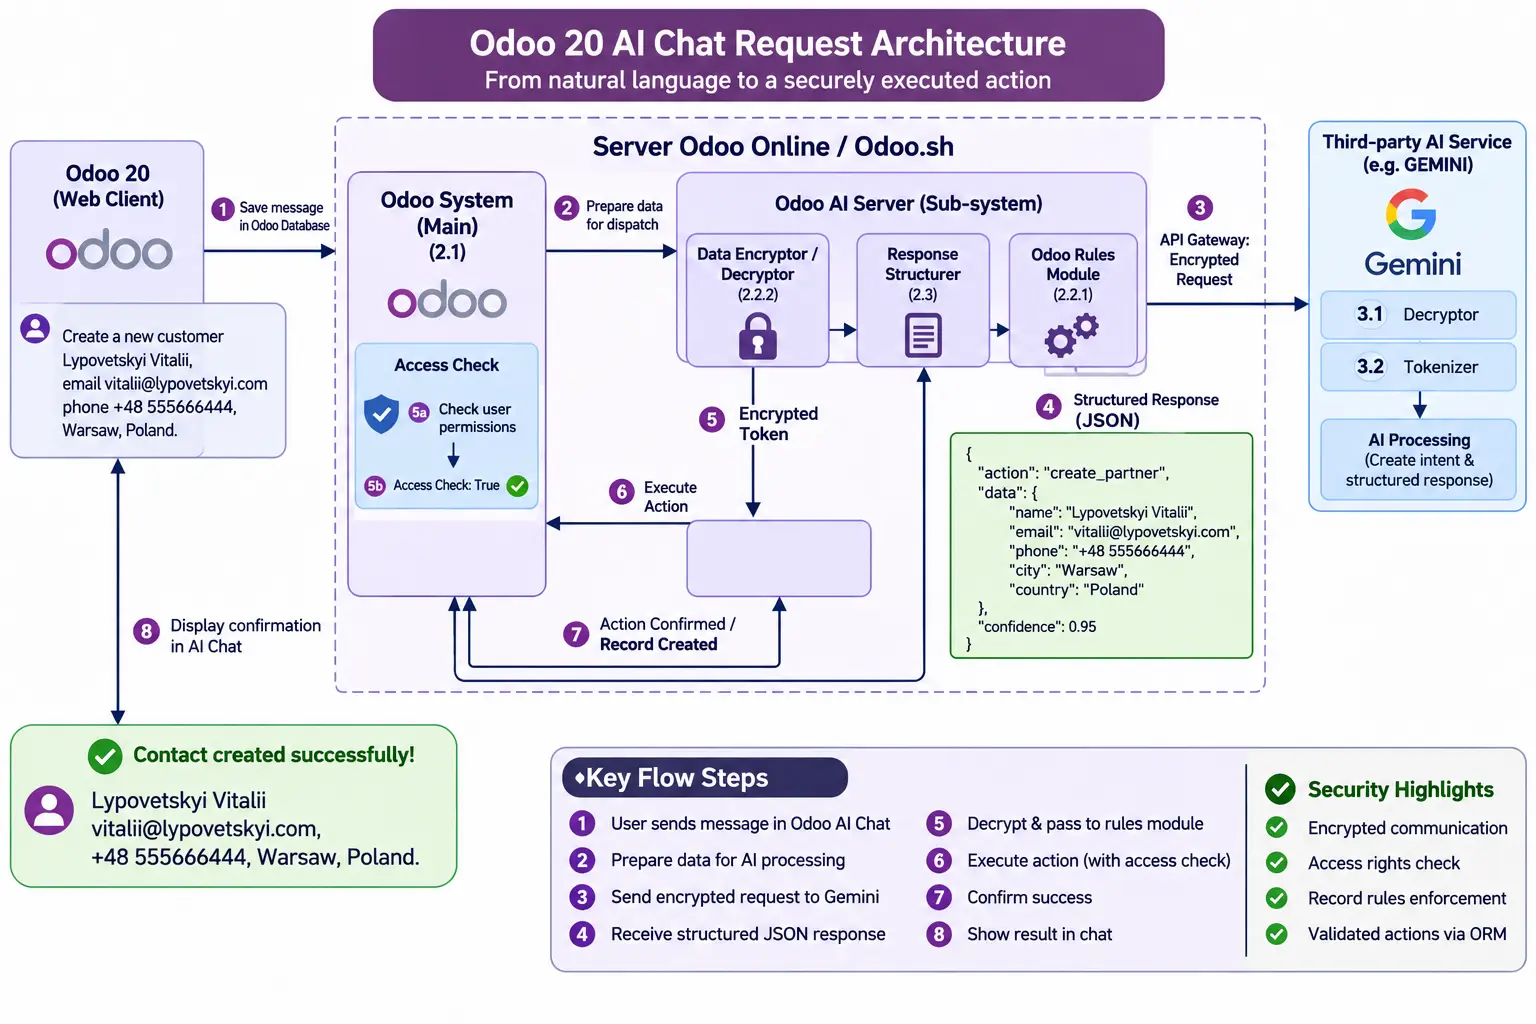
Droga jednego zapytania: od tekstu do działania w bazie
Weźmy proste zadanie. Menedżer pisze na czacie Odoo zwykłym tekstem: „Utwórz nowego klienta: Lypovetskyi Vitalii, e-mail..., telefon..., Warszawa, Polska”.
Oto co dzieje się wtedy pod maską:
- Zapisanie zapytania (Odoo Web Client → Main System). Wiadomość użytkownika jest najpierw zapisywana w bazie danych samego Odoo. System rejestruje, kto i kiedy zainicjował działanie.
- Przygotowanie i routing przez bramę pośrednią (Odoo AI Server / Gateway). Zapytanie trafia na pośredni serwer przetwarzania. W zależności od hostingu może to być standardowa brama Odoo IAP (ai.api.odoo.com dla Odoo Online) albo dedykowany serwer pośredni lub podsystem na Odoo.sh czy On-Premise, gdzie architekt ma pełną kontrolę nad logiką przetwarzania. Tutaj dane przechodzą przez moduł szyfrowania (Data Encryptor) i są przygotowywane do wysłania na zewnątrz.
- Rozpoznanie intencji (Third-party AI Service / Gemini). Zaszyfrowane zapytanie przez zabezpieczoną bramę API trafia do zewnętrznego modelu językowego (na przykład Gemini). Model odszyfrowuje pakiet, dzieli tekst na tokeny i robi tylko jedną rzecz: określa intencję (Intent) i wyodrębnia encje.
- Zwrócenie ustrukturyzowanego JSON. Model nie sięga do bazy danych. Zwraca suchy, ustrukturyzowany obiekt JSON, w którym jasno wskazano działanie (create_partner), pola (name, email, phone, city) oraz poziom pewności modelu (confidence: 0.95).
- Walidacja i sprawdzenie uprawnień. Otrzymany JSON nie jest wykonywany od razu. Najpierw przechodzi przez wewnętrzne filtry reguł i uprawnień dostępu.
- Wykonanie przez ORM i potwierdzenie. Dopiero gdy wszystkie kontrole zostaną zaliczone, Odoo wykonuje standardową operację utworzenia rekordu przez warstwę ORM i odsyła użytkownikowi potwierdzenie na czacie. (Przy aktualizacji istniejących rekordów system domyślnie dodatkowo prosi użytkownika o ręczne potwierdzenie).
Dlaczego baza nie zamienia się w śmietnik: rola modułu reguł i Skills
Jednym z głównych problemów wczesnych wdrożeń automatyzacji było to, że nikt nie zwracał uwagi na architekturę kontroli. Każdy skrypt czy integracja mogły generować duplikaty, błędne rekordy albo przypadkowo nadpisywać dane. Z czasem w systemie narastała masa szumu informacyjnego, który mieszał się z rzeczywistymi wskaźnikami i zniekształcał analitykę.
W architekturze Odoo 20 za porządek odpowiada połączenie standardowego mechanizmu Skills (zestawów dozwolonych instrukcji i narzędzi agenta) oraz niestandardowego Odoo Rules Module, który na Odoo.sh i On-Premise pozwala inżynierom rozszerzać bazową logikę o własne, ścisłe reguły.
To zestaw biznesowych bezpieczników, które stoją między „życzeniem AI” a rzeczywistą bazą danych:
- Reguły usuwania: na przykład twardy zakaz masowego usuwania rekordów (nawet jeśli użytkownik przypadkiem lub celowo poprosi o to na czacie).
- Kontrole przed utworzeniem: walidacja formatu danych i sprawdzenie duplikatów, zanim nowy kontakt trafi do systemu.
- Reguły modyfikacji: ograniczenia zmiany krytycznych pól (na przykład danych bankowych czy statusów zamkniętych dokumentów).
Inżynier z góry projektuje architekturę zapytań i kontroli nawet dla pozornie rutynowych operacji. AI proponuje działanie, a system reguł decyduje, czy to działanie ma sens i jest zgodne z logiką biznesową firmy.
Trzy poziomy bezpieczeństwa: jak chronione są dane
Aby system firmowy pozostał bezpieczny, ochrona nie jest zbudowana w jednym miejscu, lecz od razu na trzech poziomach.
1. Po stronie samego Odoo (Main System)
Agent AI nie działa z uprawnieniami superużytkownika (sudo). Każde działanie jest wykonywane ściśle w granicach uprawnień konkretnego użytkownika, który napisał zapytanie (Access Check). Jeśli menedżer nie ma w Odoo prawa do tworzenia kontrahentów lub przeglądania listy płac, agent AI też tego nie zrobi. Działa tu zaktualizowany dla Odoo 20 system uprawnień (Access Rights z domenami filtrowania rekordów).
2. Po stronie bramy pośredniej (Odoo AI Server / Gateway)
Między rdzeniem ERP a światem zewnętrznym znajduje się pośrednia warstwa przetwarzania. Odpowiada za szyfrowanie pakietów (Data Encryptor / Decryptor), strukturyzowanie odpowiedzi (Response Structurer) i stosowanie reguł biznesowych. Nawet jeśli zewnętrzna usługa zwróci niepoprawną lub potencjalnie niebezpieczną strukturę, Response Structurer i moduł reguł odetną ją, zanim dotknie głównej bazy danych.
3. Po stronie zewnętrznej usługi AI (Gemini) i przechowywania logów
Wymiana danych między infrastrukturą Odoo a API Gemini odbywa się przez bezpieczne, szyfrowane protokoły (TLS). Jest tu ważny niuans architektoniczny.
Na poziomie bramy pośredniej i dostawcy AI dane zapytania są przesyłane w postaci zaszyfrowanej wyłącznie do jednorazowego przetworzenia i tokenizacji. Nie zostają na serwerach pośrednich i nie są wykorzystywane przez zewnętrznego dostawcę do trenowania modeli.
Wewnątrz samej bazy Odoo 20 historia rozmów z agentem AI jest przechowywana do 30 dni od ostatniej wiadomości, wyłącznie w obrębie systemu klienta, na potrzeby kontroli, audytu i wygody użytkownika.
Co zostaje za kadrem (i o czym porozmawiamy dalej)
Przedstawiony schemat to tylko podstawowy przepływ obsługi jednego zapytania, a nie końcowy etap rozwoju systemu. Poza tym diagramem pozostaje jeszcze wiele ważnych kwestii, nad którymi trwają prace:
- Szczegółowa mechanika prawna i RODO: jak dokładnie na poziomie umów i protokołów dostawcy (Odoo / Google) regulowana jest zgodność dla europejskich firm. To osobny temat, w którym wiele szczegółów pozostaje „sekretnym składnikiem” samych dostawców.
- Złożone scenariusze wieloetapowe i kontekst: jak agent zachowuje się, gdy zadanie wymaga nie jednego rekordu w CRM, lecz łańcucha działań: sprawdzenia stanów magazynowych, wystawienia faktury i wielopoziomowego zatwierdzenia przez człowieka (Human-in-the-loop).
Główny wniosek jest prosty: skuteczne AI w biznesie nie zaczyna się od wyboru najmądrzejszego modelu, lecz od architektury ograniczeń i reguł wokół niego. To właśnie ona zamienia eksperyment z czatem w niezawodne narzędzie pracy.