Коли бізнес чує про інтеграцію штучного інтелекту в ERP-систему, зазвичай виникає два полярні сценарії. Перший — ейфорія: «Зараз ШІ сам наведе лад у CRM, створить клієнтів і закриє угоди». Другий — страх: «Мовна модель отримає доступ до нашої бази, злиє комерційну таємницю або випадково видалить половину контрактів».
Насправді сучасний AI-агент у корпоративній системі (на прикладі архітектури Odoo 20 у зв'язці з Gemini) — це не «чат-бот із ключами від бази даних». Це чітко ізольований конвеєр, де мовна модель виконує роль перекладача з людської мови на мову структурованих команд, а всі реальні дії контролює сама ERP.
Нижче — розбір частини цієї архітектури: шлях одного запиту від повідомлення в чаті до створення запису в базі та система безпеки, яка стоїть за лаштунками.
Шлях одного запиту: від тексту до дії в базі
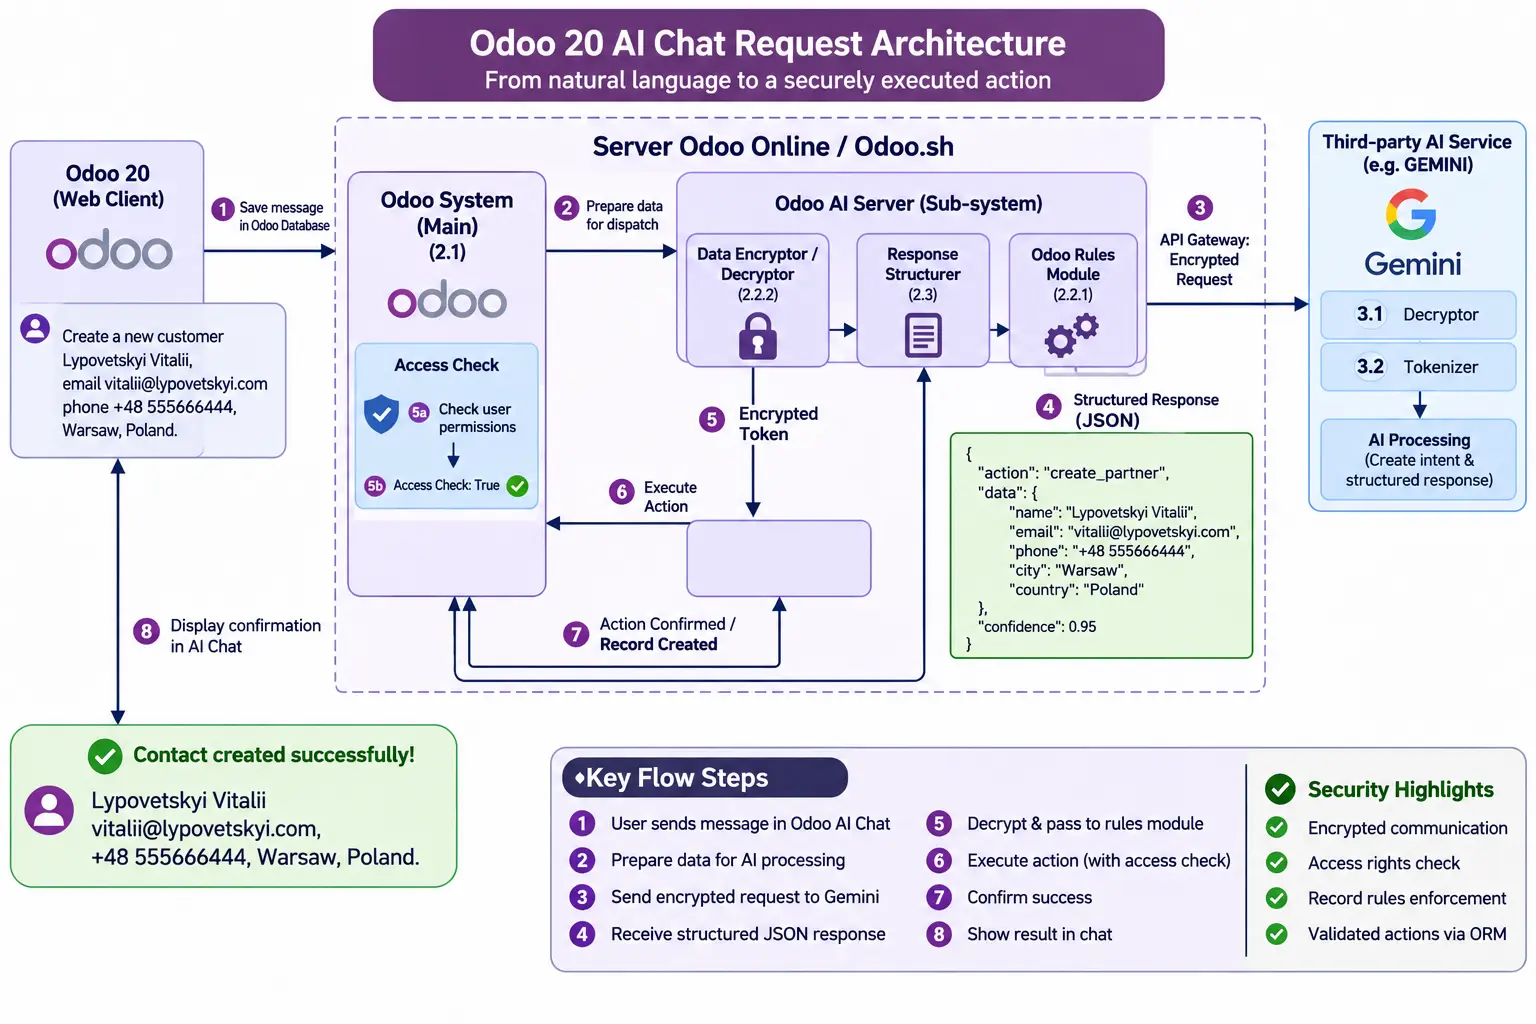
Уявімо просту задачу: менеджер пише в чаті Odoo звичайним текстом: «Створи нового клієнта: Липовецький Віталій, пошта..., телефон..., Варшава, Польща».
Що відбувається під капотом у цей момент:
- Фіксація запиту (Odoo Web Client → Main System): Повідомлення користувача спочатку зберігається в базі даних самої Odoo. Система фіксує, хто саме і коли ініціював дію.
- Підготовка та маршрутизація через проміжний шлюз (Odoo AI Server / Gateway): Запит передається на проміжний сервер обробки. Залежно від хостингу це може бути стандартний шлюз Odoo IAP (ai.api.odoo.com для Odoo Online) або виділений проміжний сервер/підсистема на Odoo.sh чи On-Premise, де архітектор має повний контроль над логікою обробки. Тут дані проходять через модуль шифрування (Data Encryptor) і готуються до відправки назовні.
- Розпізнавання наміру (Third-party AI Service / Gemini): Зашифрований запит через захищений API-шлюз потрапляє до зовнішньої мовної моделі (наприклад, Gemini). Вона розшифровує пакет, розбиває текст на токени і робить єдину річ — визначає намір (Intent) та витягує сутності.
- Повернення структурованого JSON: Модель не лізе в базу даних. Вона повертає назад сухий, структурований JSON-об'єкт, де чітко вказано: дія — create_partner, поля — name, email, phone, city, та рівень впевненості моделі (confidence: 0.95).
- Валідація та перевірка прав: Отриманий JSON не виконується миттєво. Він проходить крізь внутрішні фільтри правил та прав доступу.
- Виконання через ORM та підтвердження: Лише коли всі перевірки пройдено, Odoo виконує стандартну операцію створення запису через свій ORM-рівень і повертає користувачеві підтвердження в чат. (Для операцій оновлення існуючих записів система за замовчуванням додатково запитує ручне підтвердження користувача).
Чому це не перетворює базу на смітник: роль модуля правил та Skills
Одна з головних проблем ранніх впроваджень автоматизації полягала в тому, що на архітектуру перевірок ніхто не зважав. Будь-який скрипт чи інтеграція могли генерувати дублікати, криві записи або випадково затирати дані. З часом система накопичувала масу інформаційного шуму, який змішувався з реальними показниками і спотворював аналітику.
В архітектурі Odoo 20 за порядок відповідає поєднання штатного механізму Skills (наборів дозволених інструкцій та інструментів агента) та кастомного Odoo Rules Module, який на Odoo.sh та On-Premise дозволяє інженерам розширювати базову логіку власними жорсткими правилами.
Це набір бізнес-запобіжників, які стоять між «бажанням ШІ» та реальною базою даних:
- Правила видалення: наприклад, жорстка заборона на масове видалення записів (навіть якщо користувач випадково або навмисно попросить про це в чаті).
- Правила перевірки перед створенням: валідація формату даних, перевірка на дублікати перед тим, як новий контакт потрапить у систему.
- Правила модифікації: обмеження на зміну критичних полів (наприклад, фінансових реквізитів чи статусів закритих документів).
Інженер заздалегідь продумує архітектуру запитів і перевірок для, здавалося б, буденних операцій. ШІ пропонує дію — система правил вирішує, чи відповідає ця дія здоровому глузду та бізнес-логіці компанії.
Три рівні безпеки: як захищені дані
Щоб корпоративна система залишалася захищеною, безпека тут вибудувана не в одному місці, а одразу на трьох рівнях:
1. На боці самої Odoo (Main System)
ШІ-агент не працює з правами суперкористувача (sudo). Кожна дія виконується суворо в межах прав конкретного користувача, який написав запит (Access Check). Якщо менеджер за своїми правами в Odoo не має доступу до створення контрагентів або перегляду зарплатної відомості — ШІ-агент також не зможе цього зробити. Працює оновлена для Odoo 20 система прав доступу (Access Rights із доменами фільтрації записів).
2. На боці проміжного шлюзу (Odoo AI Server / Gateway)
Між ядром ERP та зовнішнім світом стоїть проміжний рівень обробки. Він відповідає за шифрування пакетів (Data Encryptor / Decryptor), структурування відповідей (Response Structurer) та застосування бізнес-правил. Навіть якщо зовнішній сервіс поверне некоректну або потенційно небезпечну структуру, Response Structurer та модуль правил відсічуть її ще до того, як вона торкнеться основної бази даних.
3. На боці зовнішнього AI-сервісу (Gemini) та зберігання логів
Обмін даними між інфраструктурою Odoo та API Gemini відбувається за захищеними протоколами шифрування (TLS). Важливий архітектурний нюанс:
На рівні проміжного шлюзу та AI-провайдера дані запиту мігрують у зашифрованому вигляді виключно для разової обробки та токенізації. Вони не осідають на проміжних серверах і не використовуються зовнішнім провайдером для донавчання моделей.
Усередині самої бази Odoo 20 історія діалогів з AI-агентом зберігається до 30 днів після останнього повідомлення — виключно в контурі системи клієнта для контролю, аудиту та зручності роботи користувача.
Що залишається за кадром (і про що поговоримо далі)
Наведена схема — це лише базовий потік обробки одного запиту, а не фінальна точка розвитку системи. За межами цієї діаграми залишається ще чимало важливих питань, над якими триває робота:
- Тонка юридична та GDPR-механіка: як саме на рівні контракту та протоколів провайдера (Odoo / Google) регламентується комплаєнс для європейського бізнесу — це окрема тема, де багато деталей залишаються «секретним інгредієнтом» самих вендорів.
- Складні багатокрокові сценарії та контекст: як агент поводиться, коли задача вимагає не одного запису в CRM, а ланцюжка дій із перевіркою залишків на складі, виставленням рахунку та багаторівневим підтвердженням від людини (Human-in-the-loop).
Головний висновок простий: ефективний ШІ в бізнесі починається не з вибору найрозумнішої моделі, а з архітектури обмежень та правил навколо неї. Саме вона перетворює експеримент із чатом на надійний робочий інструмент.